Keystone
od CloudVoro
Przyjęcia · Rejestry przyjęć

Oprogramowanie do przyjęć: tutaj rzeczywiście zaczyna się identyfikowalność.
Każde śledzenie kończy się w zapisie przyjęcia.

Każde śledzenie wsteczne, każdy bilans masy i każda reakcja na wycofanie produktu przez dostawcę kończą się w tym samym miejscu: w zapisie przyjęcia. Jeśli przyjęcia prowadzone są w zeszycie kopiowym z notatką „mąka x 20” o 7:00, to cały dalszy łańcuch przejmuje tę lukę. Keystone sprawia, że przyjęcie według partii zajmuje mniej niż minutę na dostawę — z danymi dostawcy, kodem partii, ilością, datami, COA i kontrolami — dzięki czemu cały dalszy łańcuch zyskuje precyzję.

  • Przyjmuj według partii dostawcy: kod, ilość, daty — szablony przypisane do poszczególnych dostawców
  • COA i dokumenty potwierdzające zgodność dołączone do dostawy, której dotyczą
  • Kontrole przyjęć (temperatura, stan, obecność pozostałości) rejestrowane przy bramie
  • Każda partia jest automatycznie powiązana z dostawami, które ją zasiliły.
See it in action

Real screens, from our Public Sandbox.

Every screenshot below is captured from the Public Sandbox demo tenant with sample Irish dairy data. No mockups, no client data, no NDAs.
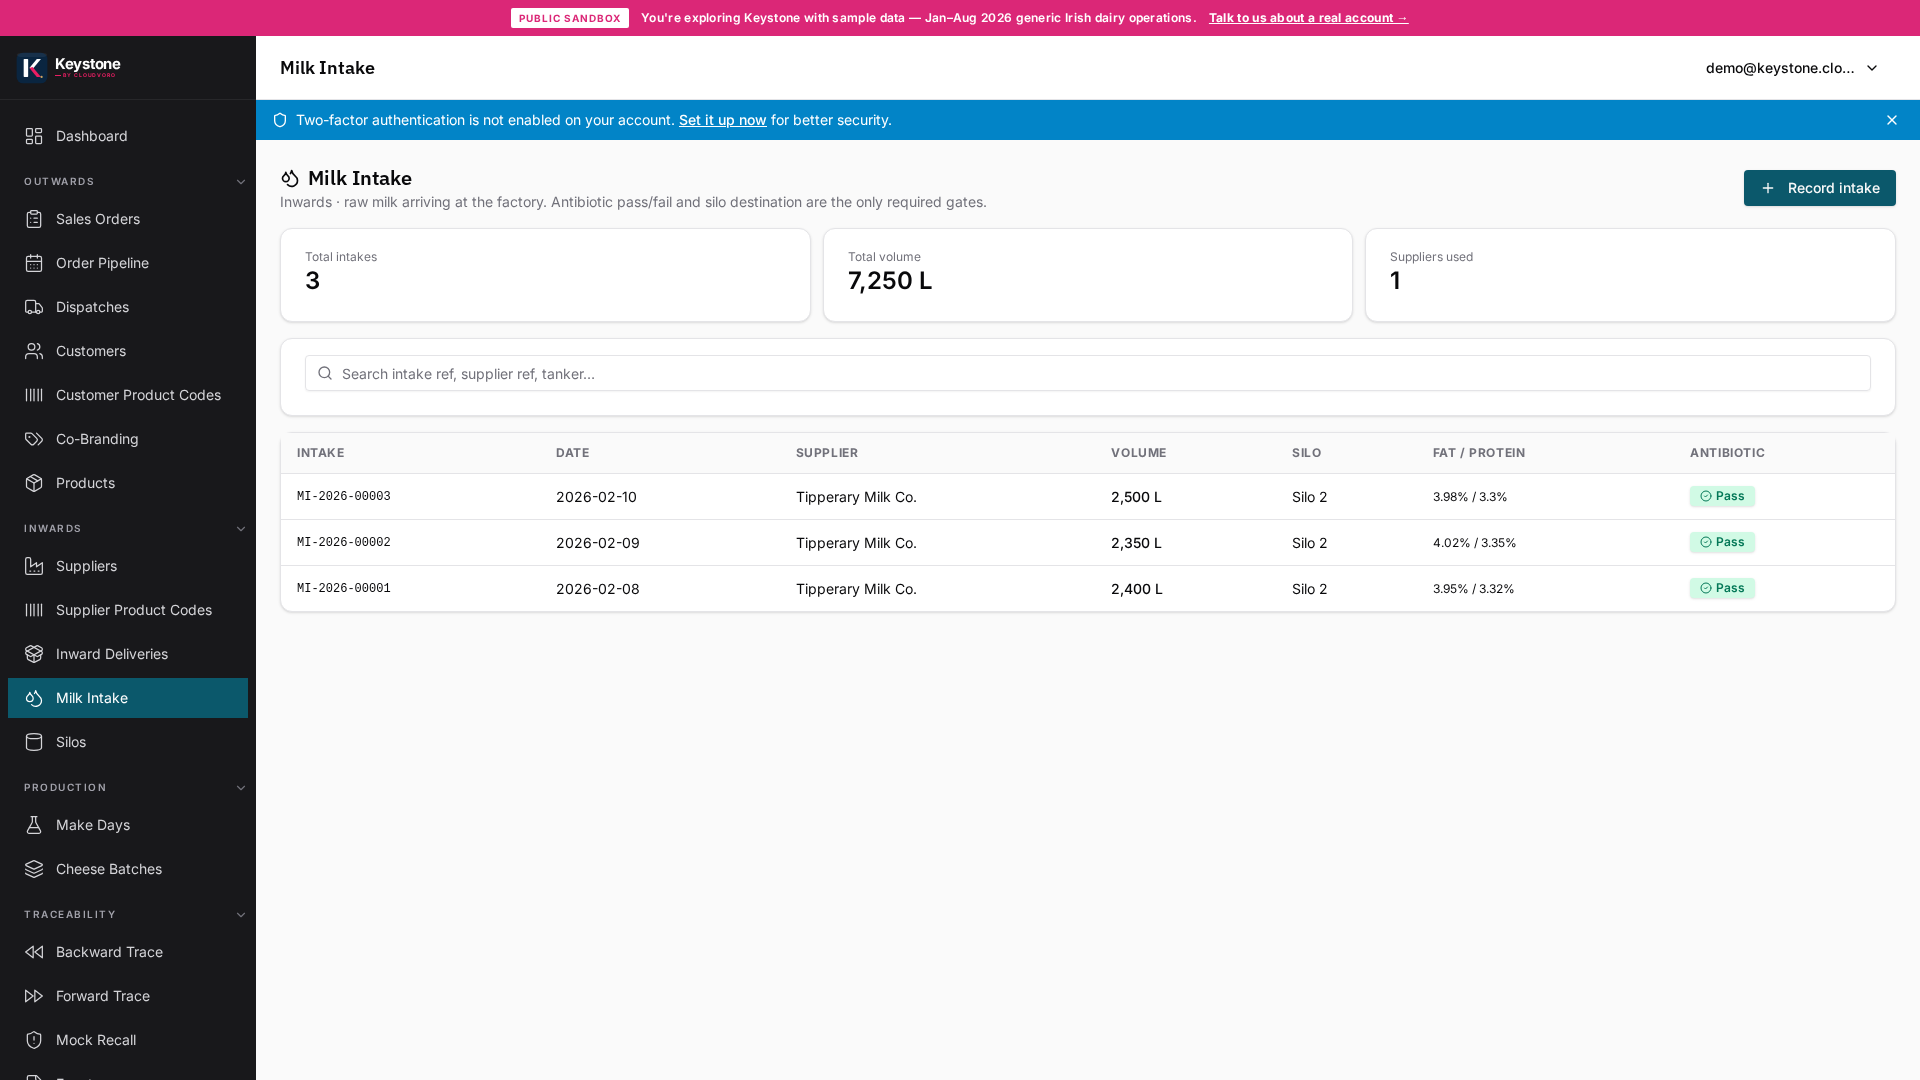
Keystone Milk Intake (Public Sandbox demo data), raw milk intakes with volume, supplier, silo destination and antibiotic pass/fail.
Goods-in becomes the first link in the traceability chain, not a paper docket in a folder.
Keystone Batches (Public Sandbox demo data), production runs by product with per-batch counts.
Every make-day, every lot, every input weight. One place.
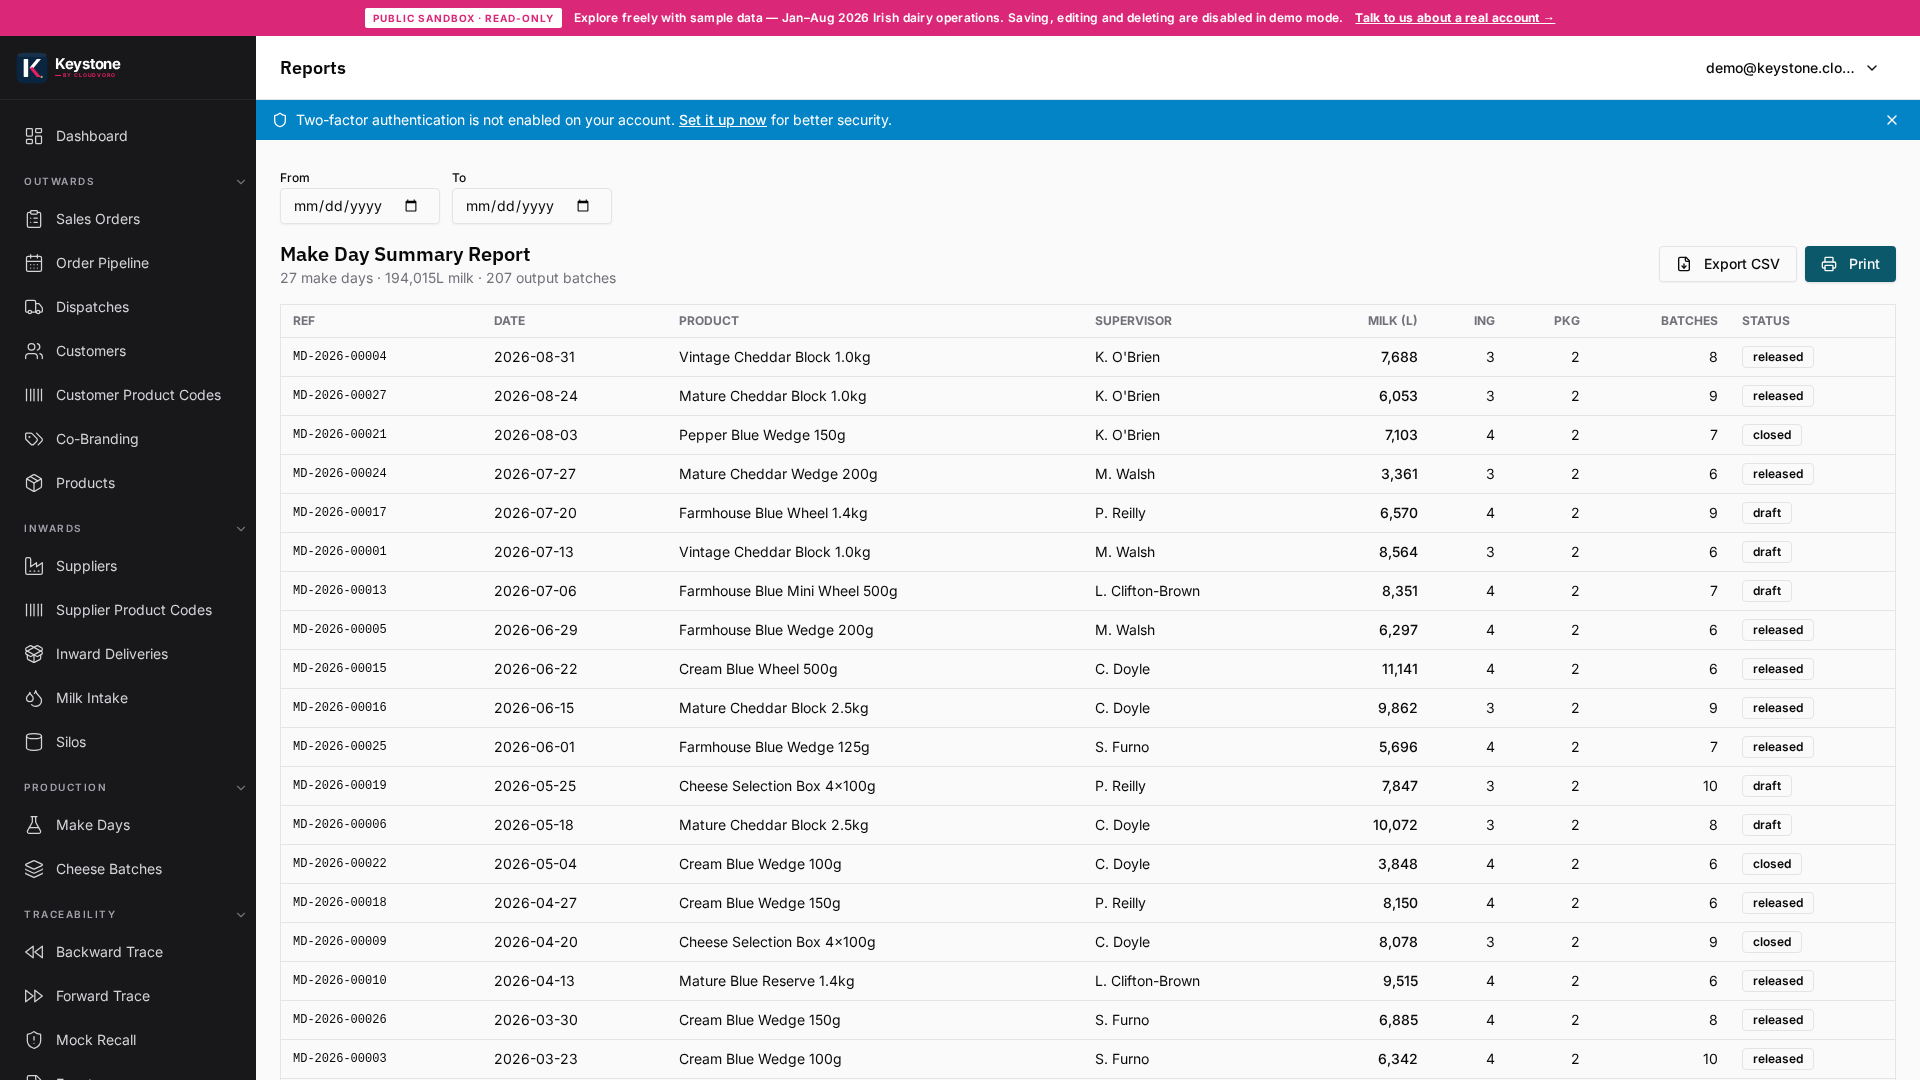
Keystone Reports (Public Sandbox demo data), make-day summary with milk usage, ingredient / packaging usage and batch counts by supervisor.
Reports built for QA managers and auditors, not for looking pretty in board meetings.
Najsłabsze ogniwo

Audyty cofają się w górę łańcucha — i docierają do przyjęć.

Audyt pionowy zawsze kończy się tak samo: audytor podąża za Twoją partią aż do surowców i żąda dowodów przyjęcia — która partia od jakiego dostawcy, kiedy przyjęta, jak sprawdzona, gdzie jest COA? Zakłady z dobrymi zapisami produkcji, ale słabymi zapisami przyjęć obrywają tutaj, ponieważ wymagania na poziomie klauzul (BRCGS §3.5, zatwierdzanie dostawców i przyjmowanie surowców) zakładają, że rejestr przyjęć jest rzetelny. Rozwiązanie nie polega na heroicznej dyscyplinie, lecz na uczynieniu zapisu tańszym niż skrót — ekranach przyjęć opartych na szablonach dostawcy, gdzie standardowa dostawa to trzy dotknięcia i kod partii.

Jak wygląda dobre przyjęcie

Minuta przy przyjęciu oszczędza godziny w całym procesie.

Szablony dla dostawców
Regularne dostawy wstępnie wypełniają produkt, rozmiary opakowań i oczekiwane kontrole; operator dodaje kod partii i ilość.
Dokumenty dołączane u źródła
Certyfikat analizy (COA), dokument dostawy, certyfikat zgodności — sfotografowane lub dołączone przy przyjęciu, dostępne na stałe.
Kontrole przy przyjęciu
Temperatura, stan opakowania, status dopuszczenia po badaniu pozostałości — rejestrowane przy przyjęciu; niezgodności mogą wstrzymać użycie partii.
Natychmiastowe odpowiedzi dotyczące źródeł dostaw
Pytania „Które dostawy zasiliły tę partię?” i „Które partie wykorzystały tę dostawę?” stają się pytaniami jednym kliknięciem — szczególnie istotne przy reakcji na wycofanie dostawcy.
Korzyści dla dalszego łańcucha dostaw

Rygor przy przyjęciach to to, co umożliwia 30‑sekundowe śledzenie.

Hasło Keystone — pełny łańcuch w mniej niż 30 sekund — to w istocie historia przyjęć: ponieważ dostawy są rejestrowane na poziomie partii, partie łączą się z nimi automatycznie, a śledzenie wsteczne ma rzeczywiste odniesienie. Te same zapisy stanowią podstawę Twojego bilansu masowego (przyjęte vs użyte vs zapas) oraz kart oceny dostawców (odrzuty, przekroczenia temperatury, braki dokumentów na dostawcę — darmowe dane do zarządzania). Przyjęcia są uwzględnione w standardowej licencji; to główne wejście do całego systemu.

Czytaj dalej

Related pages on this stack.

FAQ

Pytania, które rzeczywiście zadają kupujący.

Ile trwa zarejestrowanie dostawy?
Poniżej minuty dla szablonowego, stałego dostawcy: potwierdź produkty, wprowadź kody partii i ilości, zaznacz kontrole. Dokumenty można sfotografować przy przyjęciu.
Czy niezaliczona kontrola przy przyjęciu może zablokować partię przed użyciem w produkcji?
Tak — blokady są egzekwowalne. Partia oczekująca na dopuszczenie po badaniu pozostałości lub niespełniająca wymogów temperaturowych może być zablokowana przed użyciem w partiach aż do jej zwolnienia.
Czy obsługujecie dostawy zawierające wiele produktów i wiele kodów partii?
Tak — jedna dostawa może zawierać dowolną liczbę pozycji, każda z własnym kodem partii i kontrolami. Dostawy opakowań rejestruje się w ten sam sposób (BRCGS obejmuje opakowania w zakres śledzenia).
A co z przyjęciem mleka lub innych płynów luzem?
Keystone ma dedykowane moduły przyjęć mleka i obsługi silosów: dostawy cystern z rozbiciem na objętości z poszczególnych gospodarstw oraz operacje silosowe, które zachowują pochodzenie surowca w partiach. Inne przyjęcia luzem modelowane są analogicznie.
Czy możemy zaimportować listę dostawców i specyfikacje?
Tak — dostawcy, produkty i kody produktów dostawców są importowane podczas wdrożenia, więc szablony działają od pierwszego dnia.

Chcesz sprawdzić, czy Keystone sprawdzi się w Twoim zakładzie produkcyjnym?

20‑minutowa rozmowa wstępna. Bez prób sprzedaży. Pisemny zakres w ciągu 48 godzin, jeśli się dopasujemy; jeśli nie — skierujemy do bardziej odpowiedniego partnera.

Skontaktuj się z nami
Zgodność i zaufanie

Jak zabezpieczamy Twoje
dane i audyty.

Enterprise-grade controls as standard, encryption, MFA for every user, tenant isolation and tamper-evident audit trails, on EU cloud or your own servers. Privacy queries go to privacy@cloudvoro.com. Lista podprocesorów dostępna pod /legal/sub-processors. Pełna dokumentacja bezpieczeństwa dostępna pod /site/security.

Aktywny
Hostowane w UE/Irlandii lub lokalnie (on-premise)
Dane klientów przechowywane są w AWS Ireland (eu-west-1) i nigdy nie opuszczają UE. Lokalna instalacja (on‑premise) dostępna tam, gdzie wymaga tego polityka.
Aktywny
GDPR · wyznaczono kontakt ds. prywatności
Kierownik ds. ochrony danych wewnętrznie obsługuje wnioski o dostęp do danych. Właściciel jest członkiem ADPO Ireland.
Aktywny
MFA dla wszystkich użytkowników
Uwierzytelnianie wieloskładnikowe oparte na TOTP dla wszystkich ról, z ograniczeniem liczby prób, blokadą przy atakach brute‑force oraz ochroną reCAPTCHA w formularzach publicznych.
Aktywny
ISO 27001 · kontrole zgodne ze standardem
Kontrole bezpieczeństwa odwzorowane według załącznika A normy ISO/IEC 27001:2022: zarządzanie dostępem, szyfrowanie, logowanie, reagowanie na incydenty.
Aktywny
NIS2 · dowody potwierdzające
Tenant isolation, MFA and tamper-evident audit trails give customers in NIS2 scope direct supporting evidence for their obligations.
Aktywny
Szyfrowanie · w spoczynku i w tranzycie
TLS 1.3 podczas przesyłu, standardowe w branży symetryczne szyfry dla danych w spoczynku, klucze zarządzane przez KMS.