Keystone
od CloudVoro
BRCGS

Oprogramowanie do identyfikowalności zaprojektowane pod BRCGS.
Zaprojektowane zgodnie z §3.9 / §3.11. Przetestowane w rzeczywistych audytach.

BRCGS podniosło wymagania dotyczące identyfikowalności. §3.9 wymaga zweryfikowanego systemu łączącego surowce z produktami gotowymi od początku do końca. §3.11 wymaga przeprowadzania testów identyfikowalności w zadanych przez Ciebie częstotliwościach, z udokumentowanymi wynikami. Keystone zostało zaprojektowane, by oba te procesy uprościć.

  • Zaprojektowane zgodnie z klauzulami standardu identyfikowalności BRCGS
  • Symulacja wycofania w 90 sekund, podpisany PDF do audytu
  • W obie strony: łańcuch dostawców (upstream) oraz łańcuch klientów (downstream)
  • Rejestr audytowy każdego wykonanego testu identyfikowalności
See it in action

Real screens, from our Public Sandbox.

Every screenshot below is captured from the Public Sandbox demo tenant with sample Irish dairy data. No mockups, no client data, no NDAs.
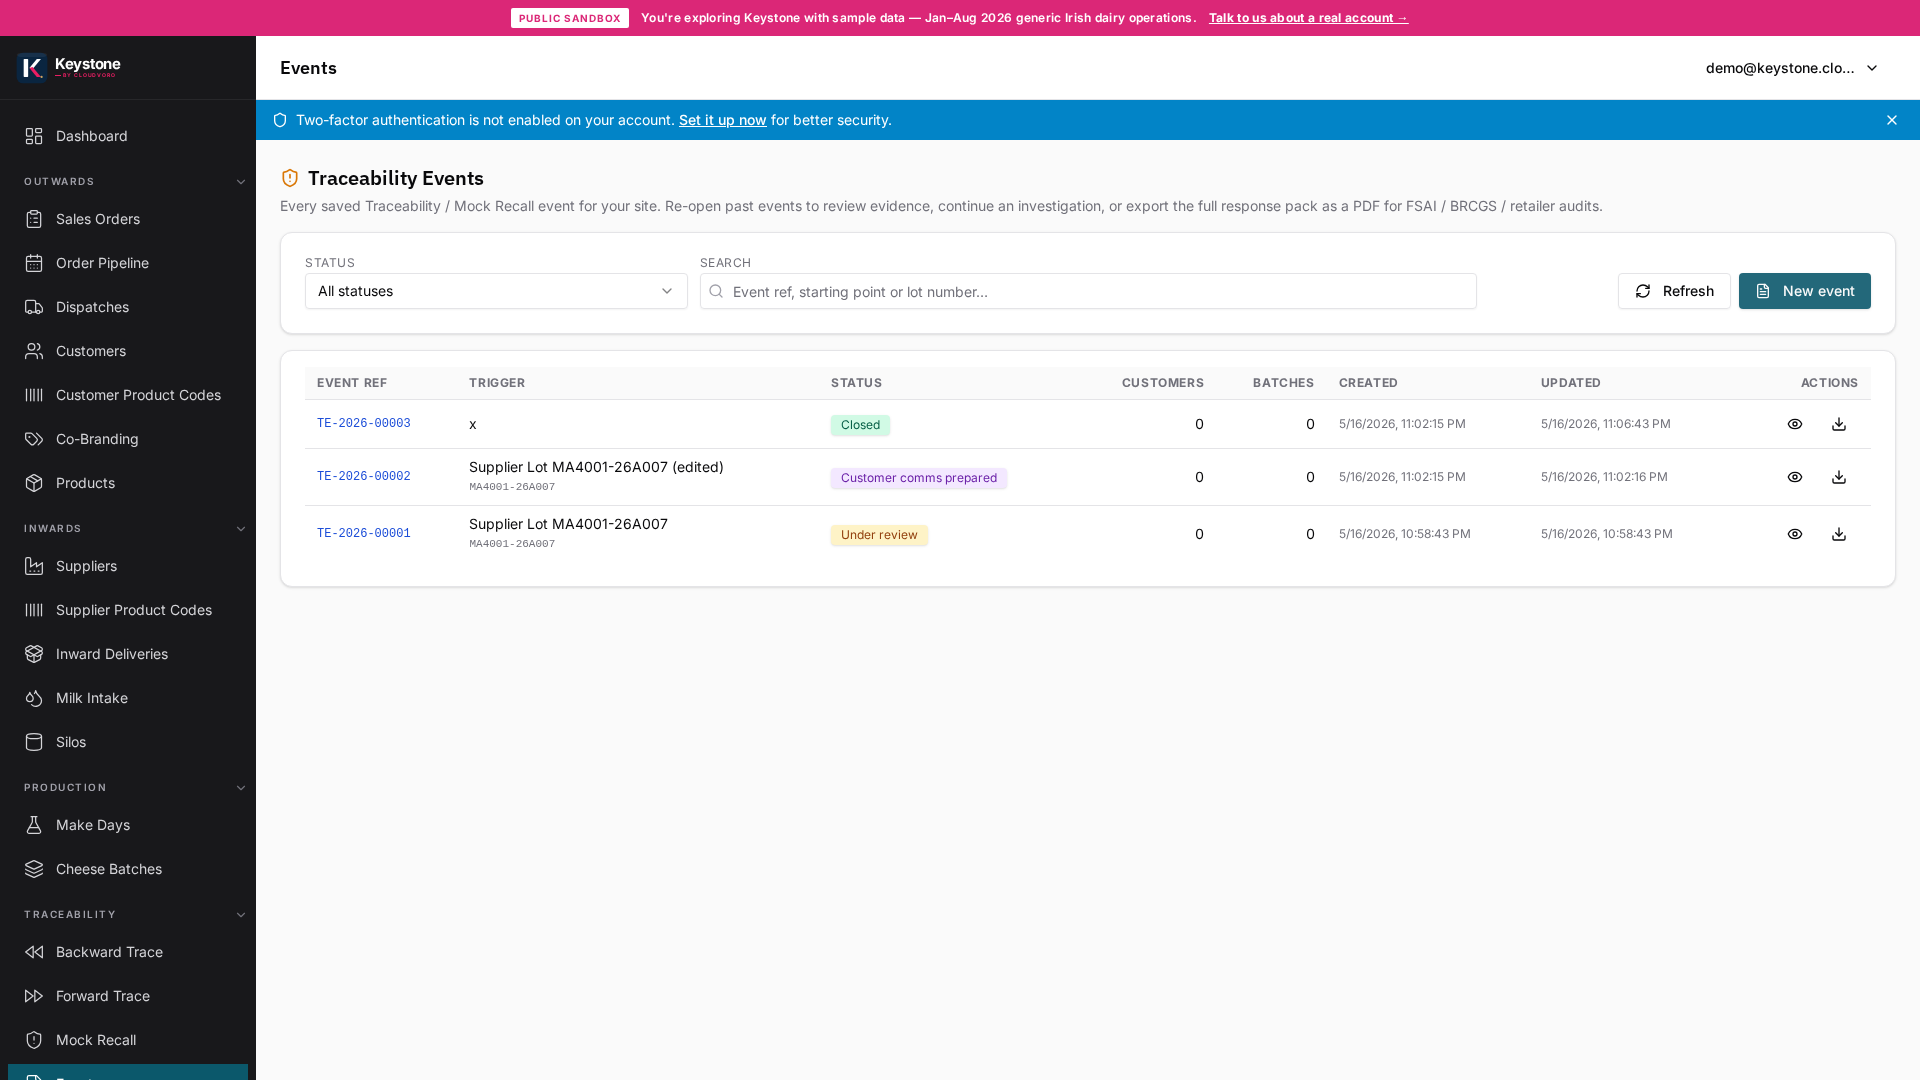
Keystone Traceability Events (Public Sandbox demo data), audit evidence pack with QC, mass balance, mock-recall history and signed PDF export.
The audit binder assembled itself. You just tell it what date range.
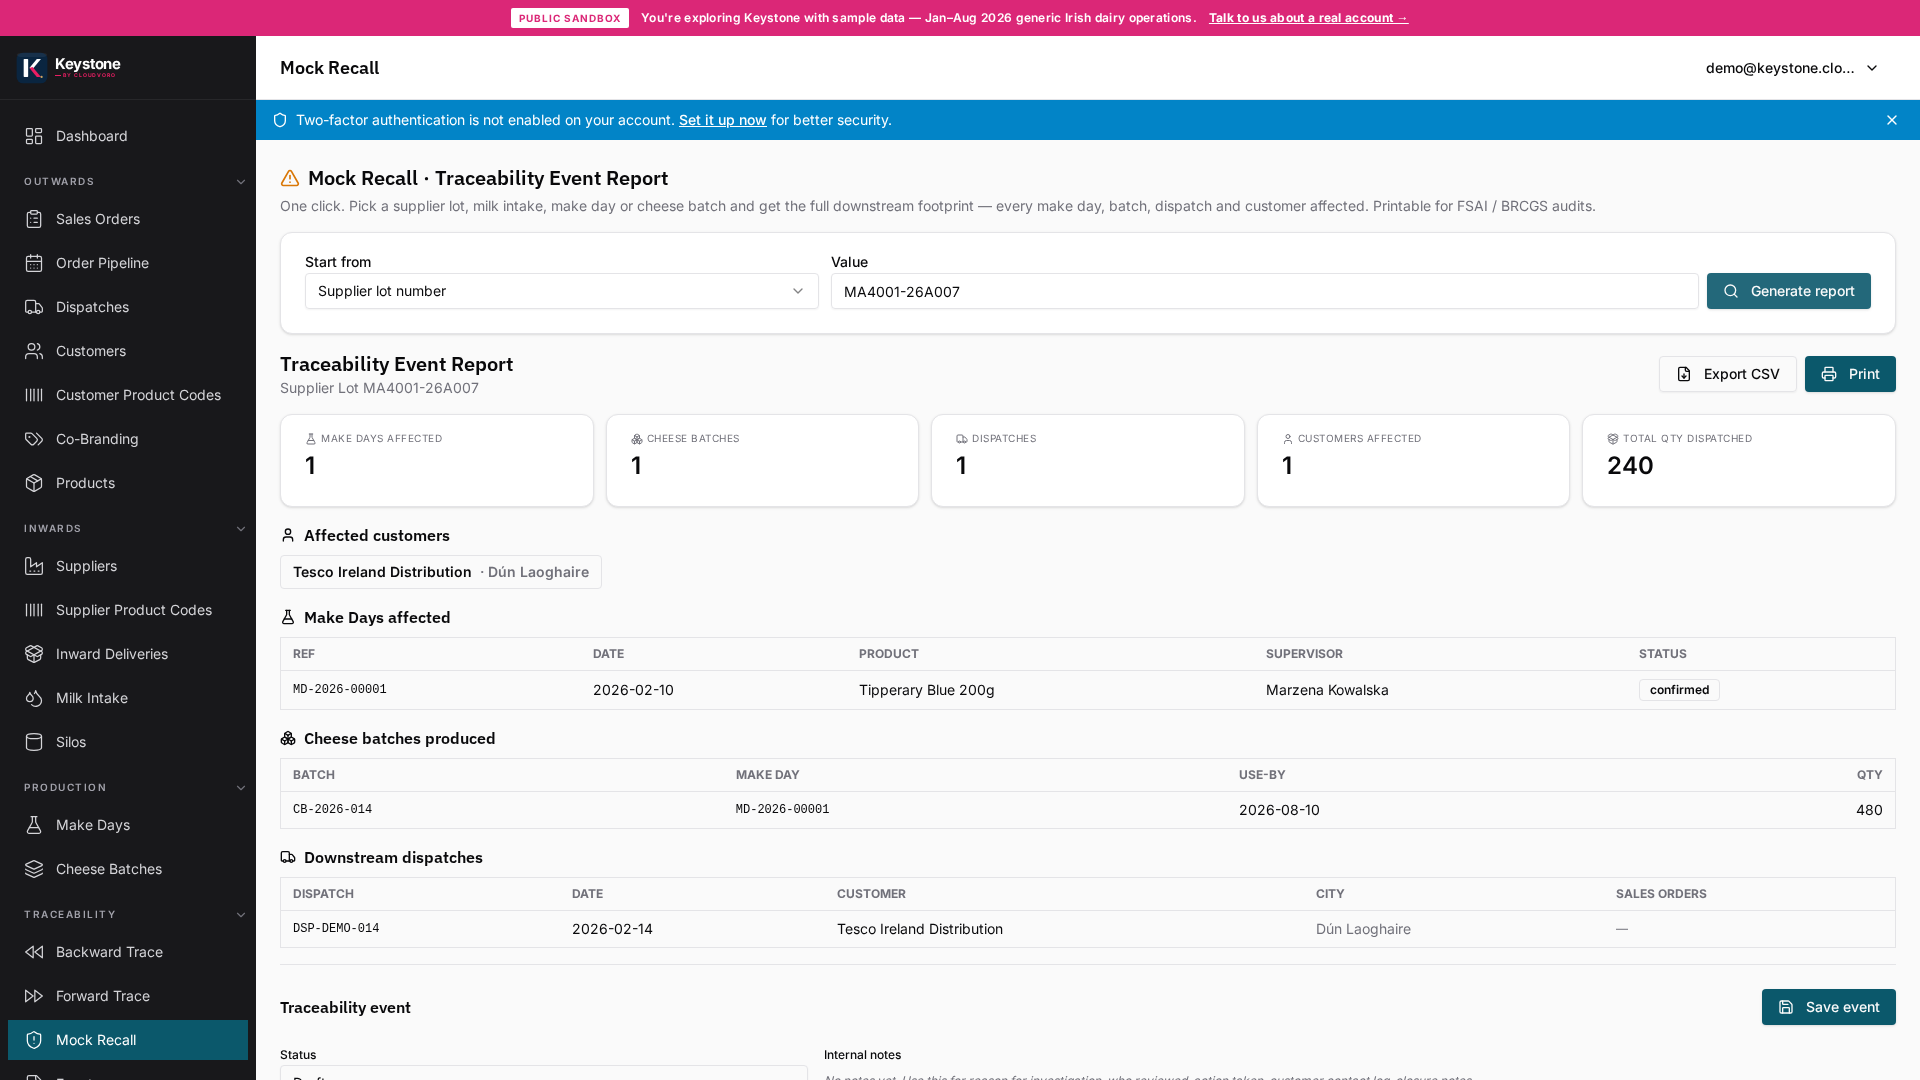
Keystone Mock Recall report (Public Sandbox demo data), full forward trace from a supplier lot to every affected batch, customer and dispatch.
One click. Every customer, every branch, every quantity, ready as a signed PDF.
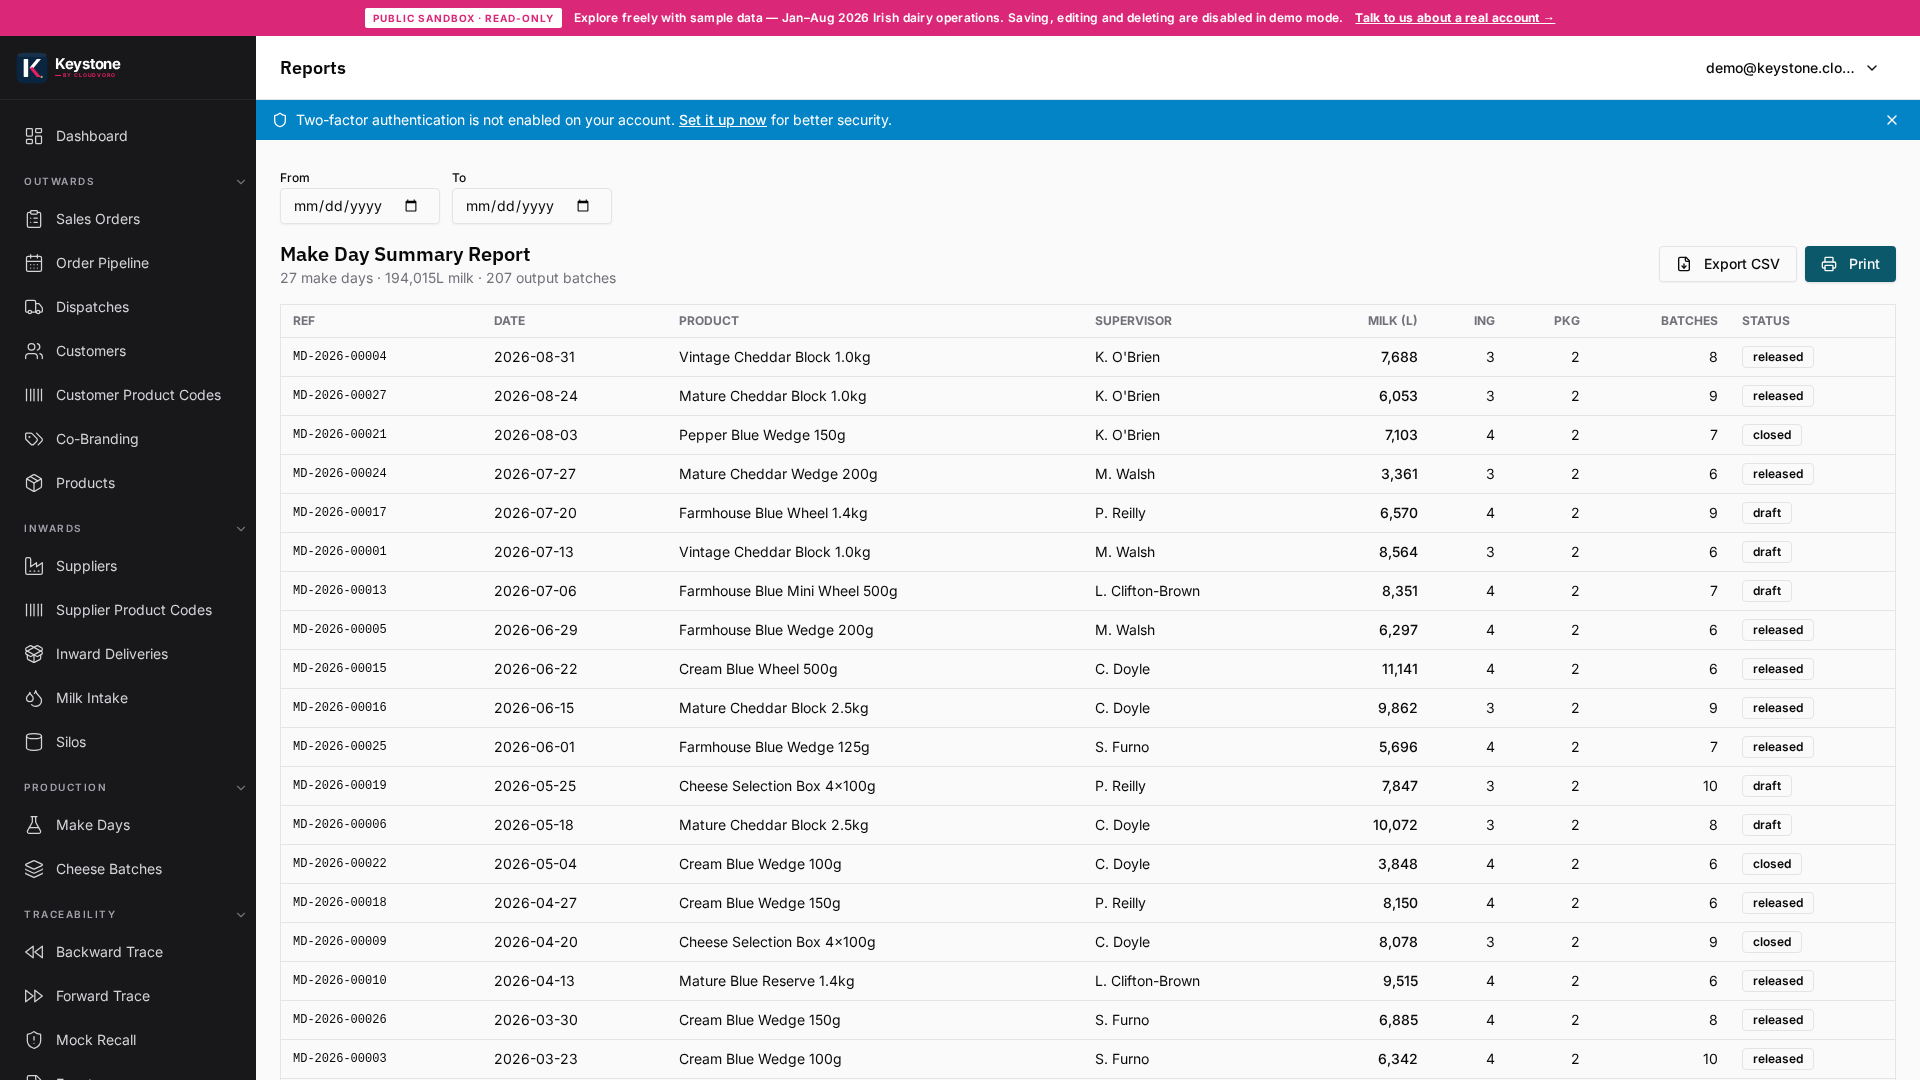
Keystone Reports (Public Sandbox demo data), make-day summary with milk usage, ingredient / packaging usage and batch counts by supervisor.
Reports built for QA managers and auditors, not for looking pretty in board meetings.
Czego konkretnie wymagają §3.9 i §3.11

To, czego audytorzy BRCGS rzeczywiście szukają.

§3.9: system identyfikowalności musi łączyć wejścia (surowce, opakowania, podstawowe środki pomocnicze procesu) z wyjściami (produkty gotowe) w obu kierunkach, z określonym czasem reakcji. §3.11: system musi być testowany w udokumentowanych odstępach czasu, a wyniki muszą być przechowywane. Większość producentów nie zawodzi dlatego, że nie potrafią śledzić, lecz dlatego, że nie potrafią udowodnić, iż test został przeprowadzony i że wynik był prawidłowy.

Jak Keystone pokrywa wymagania klauzul

Pokrycie klauzula po klauzuli.

§3.9.1, Identyfikacja materiałów przychodzących
Dostawy od dostawców są traktowane jako obiekty pierwszorzędne; każda partia jest powiązana z dostawami, które ją zasiliły.
§3.9.2, Identyfikacja produktów gotowych
Każda linia wysyłkowa ma swój identyfikator partii. Śledzenie wsteczne działa na podstawie dowolnego odniesienia klienta.
§3.11, Testy identyfikowalności
Wbudowana funkcja symulacji wycofania z zaplanowanymi przypomnieniami i wyjściem w postaci podpisanego PDF.
§3.11.3, Zapisy wyników testów
Każdy test zapisany z danymi: kto, kiedy, docelowy czas śledzenia, rzeczywisty czas śledzenia, wynik.
Test 4-godzinny

Roczny test i audyt wertykalny — bez zamieszania.

Wymogi BRCGS dotyczące identyfikowalności zakładają, że test identyfikowalności musi wykazać pełną identyfikowalność, włącznie z bilansem masowym, w ciągu 4 godzin od wskazania partii, a większość audytorów dodatkowo przeprowadza audyt wertykalny na żywo, wybierając partię podczas wizyty i obserwując proces śledzenia. Keystone zmienia sposób przeprowadzania obu: łańcuch i ilości wyświetlają się w mniej niż 30 sekund, więc czterogodzinne okno możesz poświęcić na elementy wymagające uwagi — weryfikację zapisów odpadów i próbek, zamknięcie rozliczeń, sporządzenie rzetelnych ustaleń. Audyt wertykalny staje się udostępnieniem ekranu. Przygotowaliśmy prosty, bezpłatny przewodnik wyjaśniający, czego klauzula 3.9 faktycznie wymaga.

Poza §3.9

Powiązane klauzule, które obejmuje Twoja śledowalność.

§3.5, Zatwierdzanie dostawców i surowce
Zapisy przyjęć towaru z kodami partii dostawcy i powiązanymi COA są punktem wyjścia dla każdej śledowalności. Keystone rejestruje je przy przyjęciu, również dla dostaw opakowań.
§5.4, Autentyczność, deklaracje i łańcuch kontroli
Pochodzenie i potwierdzenie deklaracji zależą od pochodzenia na poziomie partii. Wersjonowane specyfikacje oznaczają, że historyczne partie odwołują się do specyfikacji obowiązującej w momencie ich produkcji.
Przeróbki i produkty pośrednie
Prace w silosach, solanki i reworki mają własną tożsamość partii, łącząc partie macierzyste i potomne — to punkty mieszania, w których bilanse masowe prowadzone w arkuszach kalkulacyjnych zawodzą.
Przypisywalność
Każdy zapis podpisany — kto, kiedy, dlaczego — i zabezpieczony przed cichymi edycjami. Edytowalna historia to problem z wiarygodnością przed każdą jednostką certyfikującą.
Czytaj dalej

Related pages on this stack.

FAQ

Pytania, które rzeczywiście zadają kupujący.

Czy Keystone jest oprogramowaniem zatwierdzonym przez BRCGS?
BRCGS nie wydaje obecnie „zatwierdzonego oprogramowania” dla systemów identyfikowalności — audytują wyniki producenta. Keystone zostało zaprojektowane zgodnie z klauzulami wymagań identyfikowalności BRCGS i chętnie przeprowadzimy audytora przez system podczas rozmowy wstępnej.
A co z BRCGS Issue 10?
Issue 10 jest obecnie w fazie konsultacji. Monitorujemy projekty zmian BRCGS i aktualizujemy platformę przed datami wejścia w życie.
Czy zapewniacie wsparcie przy przygotowaniu do audytu?
Tak — wliczone w standardową implementację. Przeprowadzimy symulowany audyt na Twoich rzeczywistych danych 30 dni przed wizytą BRCGS.
Czy możemy ograniczyć, kto może przeprowadzić test wycofania produktu?
Tak — dostęp oparty na rolach. Realizacja wycofania produktu jest zwykle zarezerwowana dla Kierownika QA i wyznaczonego zastępcy.

Chcesz sprawdzić, czy Keystone sprawdzi się w Twoim zakładzie produkcyjnym?

20‑minutowa rozmowa wstępna. Bez prób sprzedaży. Pisemny zakres w ciągu 48 godzin, jeśli się dopasujemy; jeśli nie — skierujemy do bardziej odpowiedniego partnera.

Skontaktuj się z nami
Zgodność i zaufanie

Jak zabezpieczamy Twoje
dane i audyty.

Enterprise-grade controls as standard, encryption, MFA for every user, tenant isolation and tamper-evident audit trails, on EU cloud or your own servers. Privacy queries go to privacy@cloudvoro.com. Lista podprocesorów dostępna pod /legal/sub-processors. Pełna dokumentacja bezpieczeństwa dostępna pod /site/security.

Aktywny
Hostowane w UE/Irlandii lub lokalnie (on-premise)
Dane klientów przechowywane są w AWS Ireland (eu-west-1) i nigdy nie opuszczają UE. Lokalna instalacja (on‑premise) dostępna tam, gdzie wymaga tego polityka.
Aktywny
GDPR · wyznaczono kontakt ds. prywatności
Kierownik ds. ochrony danych wewnętrznie obsługuje wnioski o dostęp do danych. Właściciel jest członkiem ADPO Ireland.
Aktywny
MFA dla wszystkich użytkowników
Uwierzytelnianie wieloskładnikowe oparte na TOTP dla wszystkich ról, z ograniczeniem liczby prób, blokadą przy atakach brute‑force oraz ochroną reCAPTCHA w formularzach publicznych.
Aktywny
ISO 27001 · kontrole zgodne ze standardem
Kontrole bezpieczeństwa odwzorowane według załącznika A normy ISO/IEC 27001:2022: zarządzanie dostępem, szyfrowanie, logowanie, reagowanie na incydenty.
Aktywny
NIS2 · dowody potwierdzające
Tenant isolation, MFA and tamper-evident audit trails give customers in NIS2 scope direct supporting evidence for their obligations.
Aktywny
Szyfrowanie · w spoczynku i w tranzycie
TLS 1.3 podczas przesyłu, standardowe w branży symetryczne szyfry dla danych w spoczynku, klucze zarządzane przez KMS.