Keystone
od CloudVoro
Próbne wycofanie · BRCGS

Symulacja wycofania w 90 sekund.
Nie pół dnia z trzema kierownikami kontroli jakości i tablicą.

BRCGS wymaga przeprowadzenia próbnego wycofania na rzeczywistych danych produkcyjnych, od początku do końca, oraz wygenerowania podpisanego raportu identyfikowalności. W Excelu to pół dnia i spory stres. W Keystone — 90 sekund i podpisany PDF.

  • Wybierz partię lub wysyłkę — pełne odtworzenie łańcucha w mniej niż 30 sekund.
  • Podpisany PDF do teczki audytowej jednym kliknięciem
  • Zawiera łańcuch dostawców (upstream) oraz łańcuch odbiorców (downstream)
  • Dziennik audytu każdej symulacji wycofania (kto, kiedy, która partia)
See it in action

Real screens, from our Public Sandbox.

Every screenshot below is captured from the Public Sandbox demo tenant with sample Irish dairy data. No mockups, no client data, no NDAs.
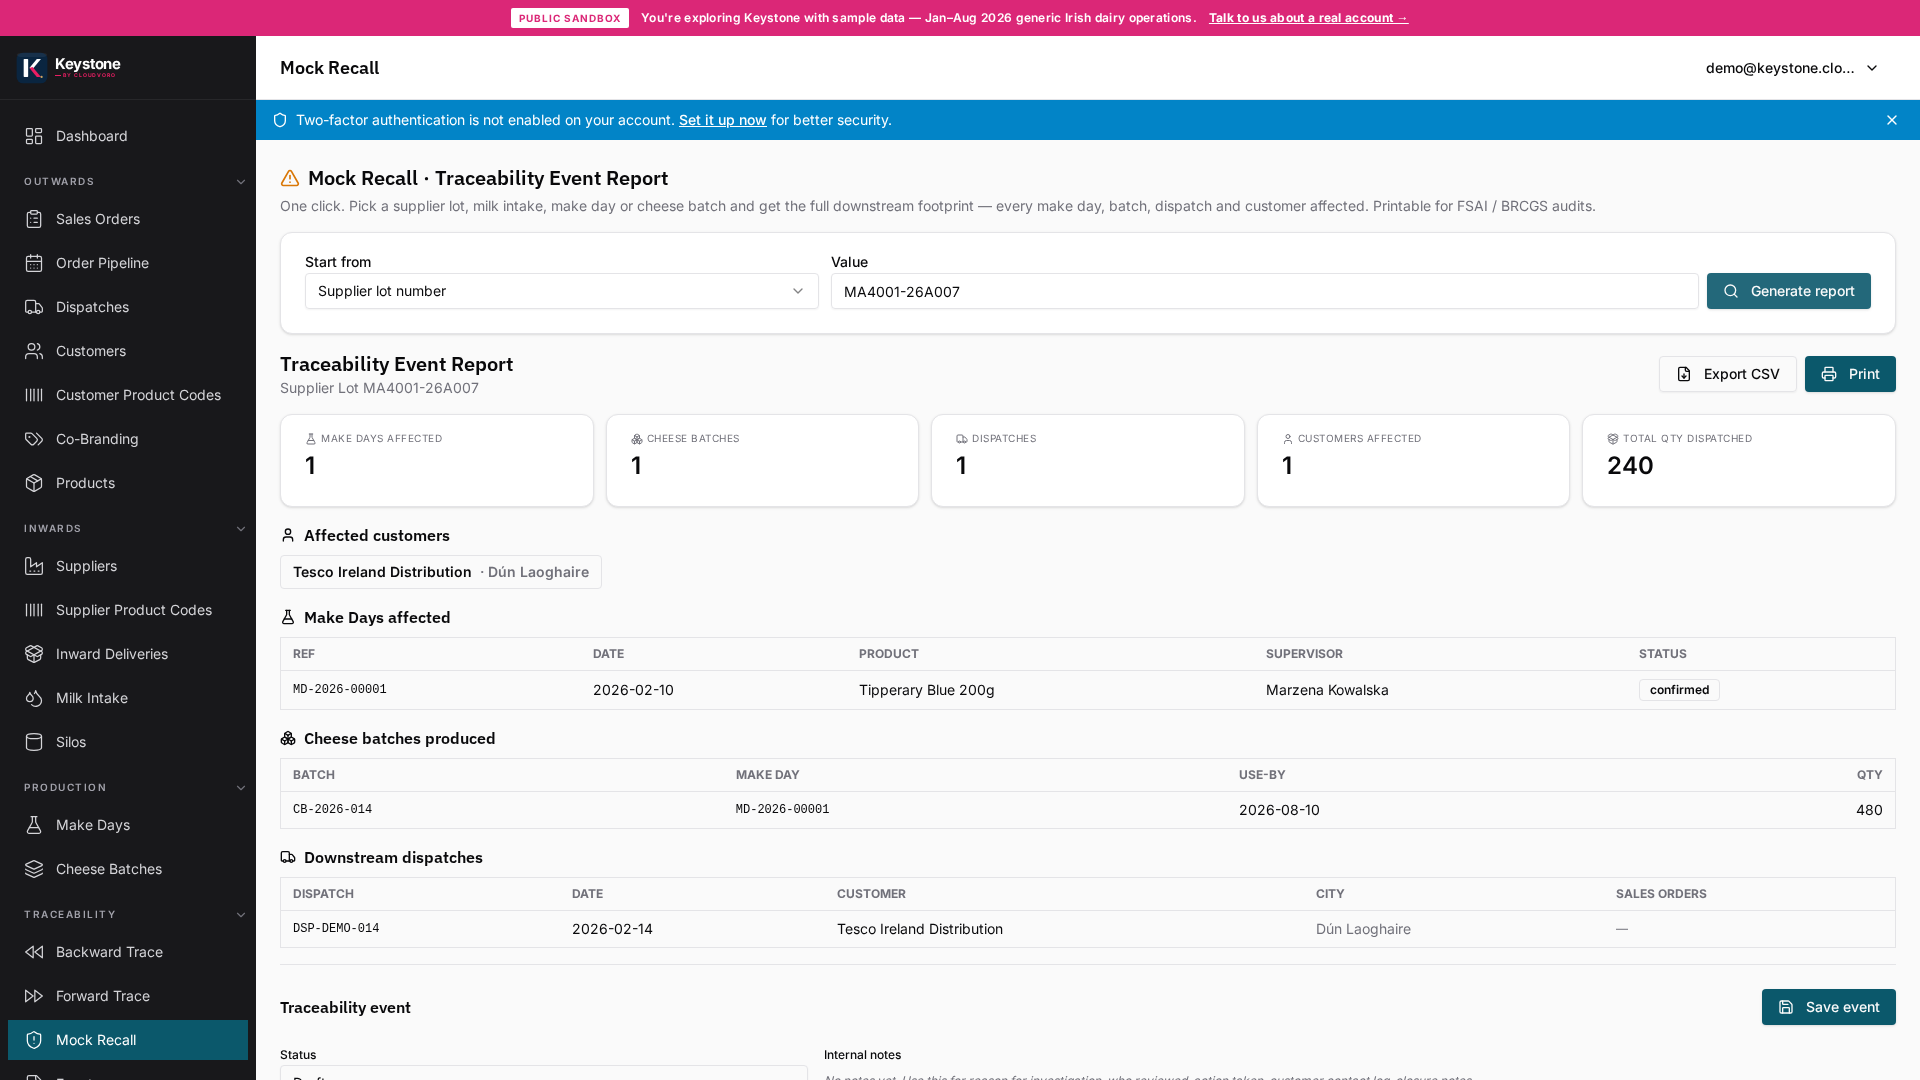
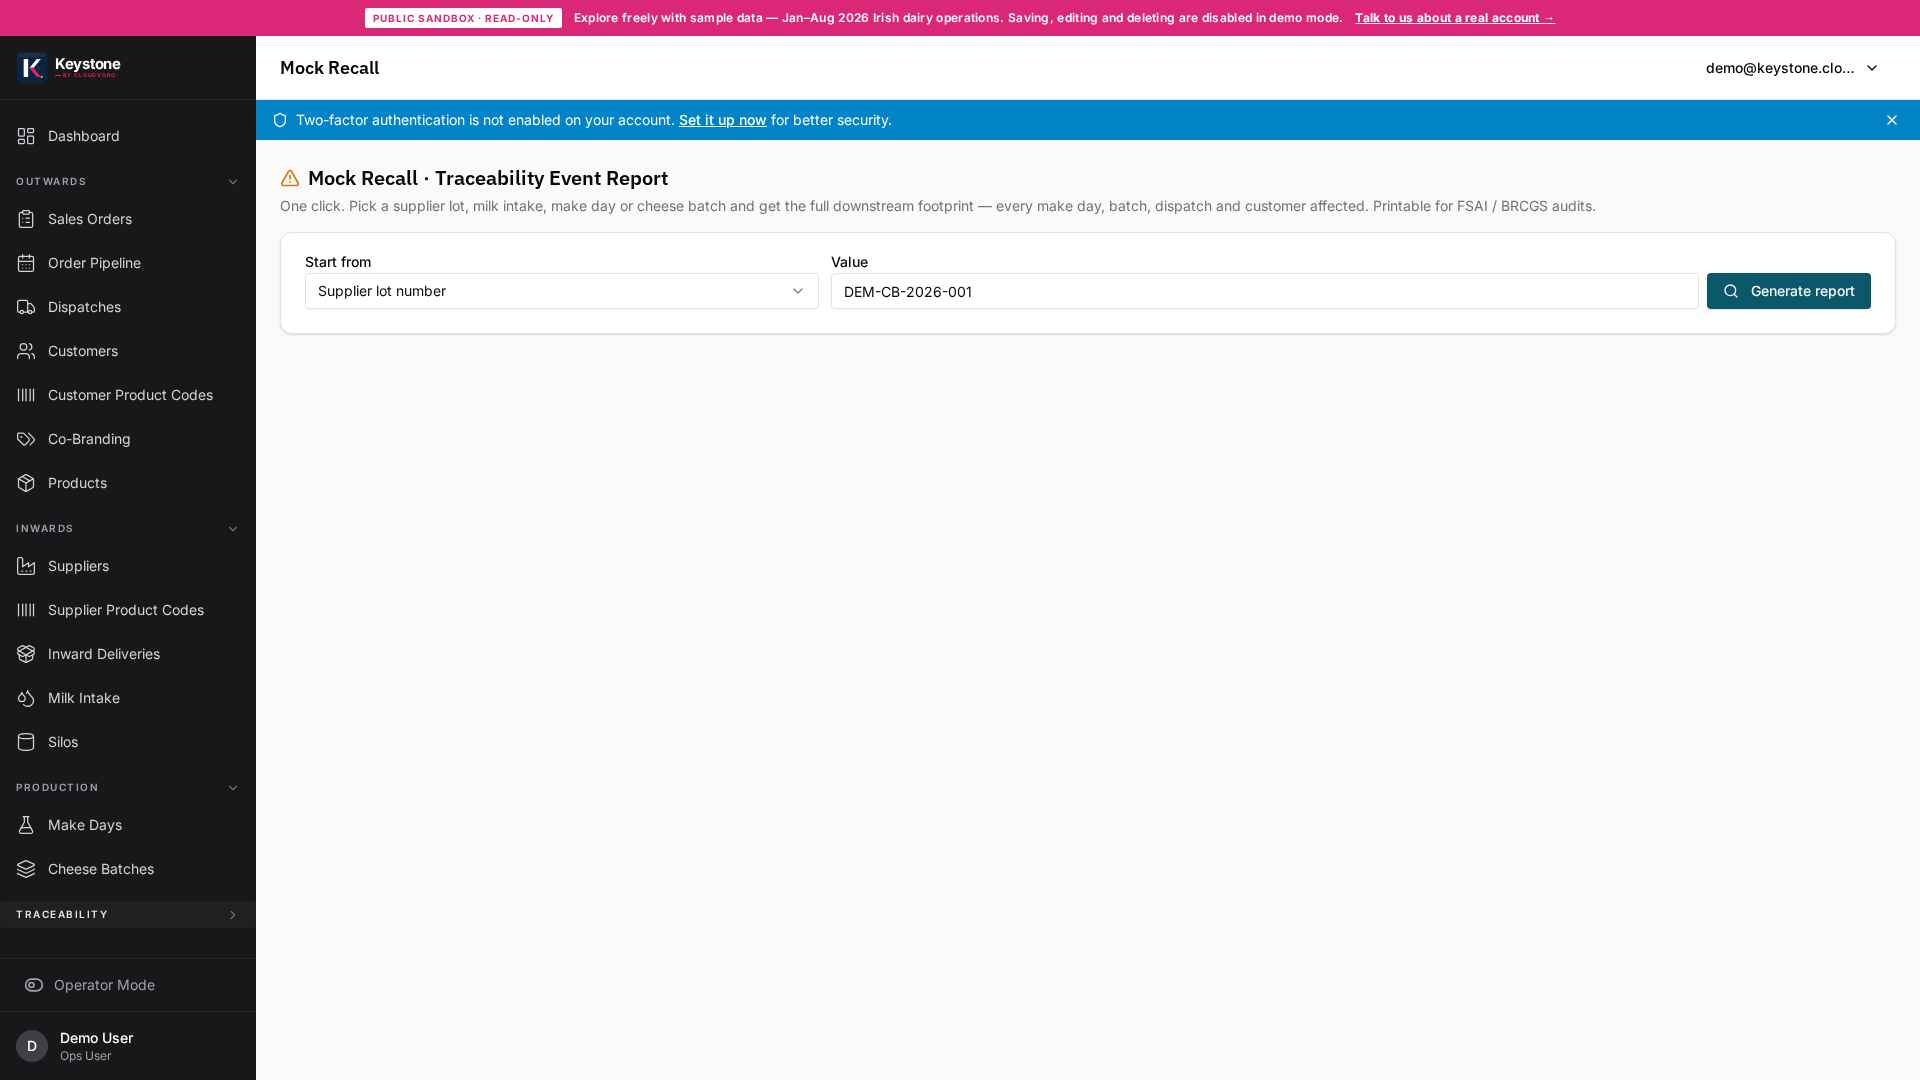
Keystone Mock Recall report (Public Sandbox demo data), full forward trace from a supplier lot to every affected batch, customer and dispatch.
One click. Every customer, every branch, every quantity, ready as a signed PDF.
Keystone Recall run (Public Sandbox demo data), 90-second full forward trace with total kilos affected and customer contact list.
From “which batch?” to “which customers and how many kilos” in 90 seconds.
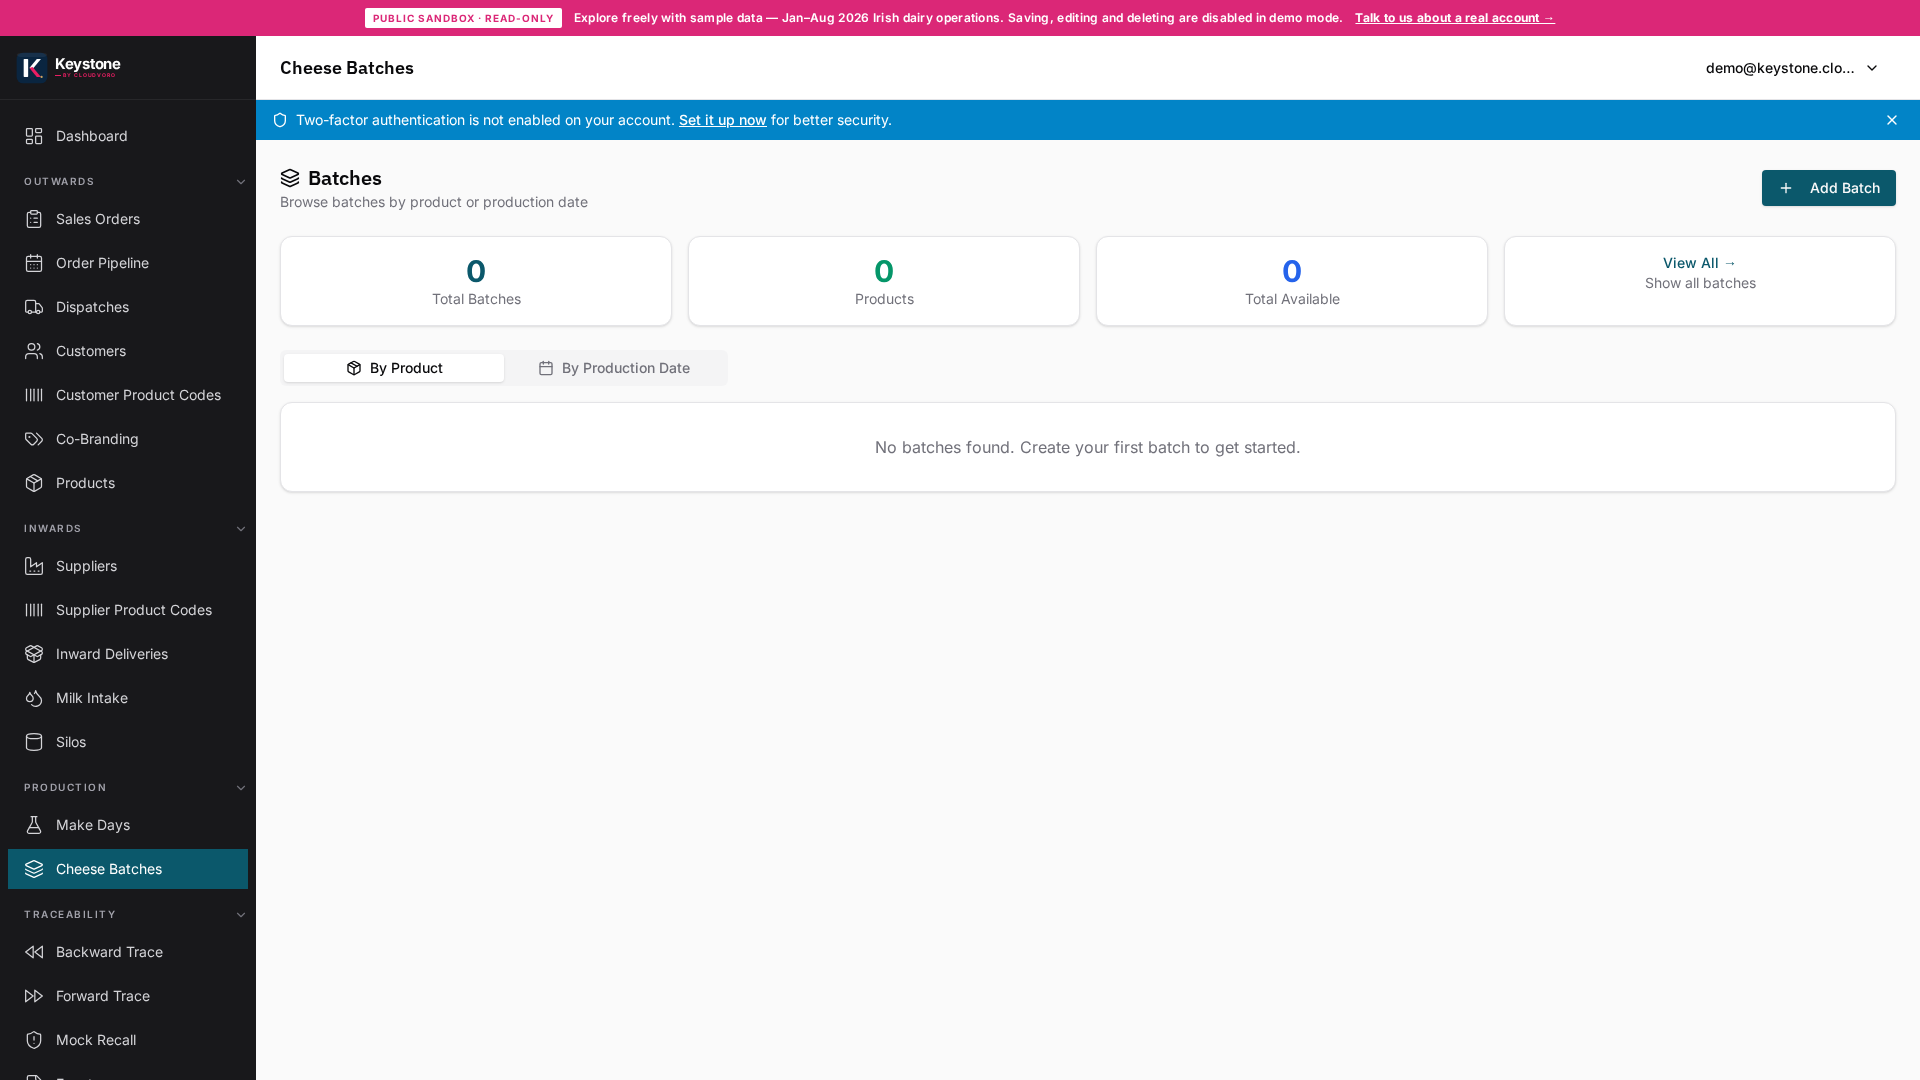
Keystone Batches (Public Sandbox demo data), production runs by product with per-batch counts.
Every make-day, every lot, every input weight. One place.
Dlaczego to ważne

Audytorzy BRCGS nie akceptują stwierdzenia „bylibyśmy w stanie to znaleźć”.

Sekcje BRCGS dotyczące identyfikowalności wymagają dowodu, że potrafisz w określonym czasie przedstawić kompletny łańcuch, zarówno upstream, jak i downstream. Większość producentów rzemieślniczych technicznie potrafi to zrobić w Excelu; po prostu nie wystarczająco szybko, z podpisanym zapisem audytowym, na żądanie. I wtedy ocena z audytu może zostać obniżona.

Co zapewnia Keystone

Test identyfikowalności, który naprawdę chcesz przeprowadzić.

Wybierz dowolną partię lub wysyłkę
Kliknij ikonę śledzenia. Pełny łańcuch zwracany natychmiast.
W obu kierunkach
W górę (dostawca → partia) i w dół (partia → klient → oddział detalisty) w jednym raporcie.
Podpisany PDF
Wynik to podpisany PDF z unikatowym identyfikatorem audytu. Wstaw go bezpośrednio do folderu BRCGS.
Dziennik audytu
Każde próbne wycofanie jest rejestrowane — audytorzy chętnie widzą historię samokontroli.
Zaplanowane symulacje
Skonfiguruj przypomnienia o kwartalnych symulacjach wycofania. Keystone uruchamia je automatycznie; dział kontroli jakości przegląda wyniki.
Pełne ćwiczenie

Śledzenie zajmuje 90 sekund. Ćwiczenie obejmuje wszystko wokół tego.

Próbne wycofanie, które zadowoli audytora, to nie tylko odtworzenie łańcucha: niezależna osoba wskazuje partię, czas jest rejestrowany, bilans masowy zamyka się w zadeklarowanej tolerancji, powiadomienia dla klienta i FSAI są przygotowane (nie wysyłane), a raport opisuje, co nie zadziałało i jakie podjęto działania korygujące. Keystone upraszcza mechaniczne etapy — łańcuch, ilości, odwołania do dokumentów — dzięki czemu zespół kontroli jakości poświęca ćwiczeniu czas na elementy wymagające oceny: scenariusz, łańcuch decyzyjny i rzetelne wnioski. Większość klientów przeprowadza całe udokumentowane ćwiczenie w mniej niż 90 minut; najdłużej trwa sporządzenie pisemnego raportu. Opublikowaliśmy pełną procedurę krok po kroku, w tym przykładowy bilans masowy, jako bezpłatny przewodnik.

Gdzie symulacje zawodzą

Luki, które 90‑sekundowe odtworzenie ujawnia wcześnie — zamiast dopiero w dniu audytu.

Przeróbki bez śladu
Kilogramy, które uniemożliwiają zamknięcie bilansów masowych. Wpisy przeróbek w Keystone zawierają partię źródłową, partię docelową i wagę — luka staje się widoczna w tygodniu, w którym się pojawia, a nie rok później.
Luki w danych marek własnych
Detalista podaje swój kod SKU; wasze rejestry używają kodów wewnętrznych. Dwukierunkowe mapowanie kodów klientów w Keystone rozwiązuje to w obie strony natychmiast.
Ćwiczenia bez oznaczonych czasów
Śledzenie bez zarejestrowanego czasu rozpoczęcia i zakończenia nie jest dowodem. Każdy raport symulacji wycofania w Keystone automatycznie zawiera znaczniki czasu.
Zależność od jednej osoby
Jeśli ćwiczenie działa tylko wtedy, gdy przeprowadza je konkretna osoba, to jest to niezgodność. Dostęp oparty na rolach oznacza, że zastępca może przeprowadzić je w identyczny sposób.
Czytaj dalej

Related pages on this stack.

FAQ

Pytania, które rzeczywiście zadają kupujący.

Czy uruchamianie symulacji będzie droższe w ramach mojej licencji?
Nie — wliczone w plan Standard. Przeprowadzaj ich tyle, ile potrzebujesz.
Czy generuje dokument według szablonu BRCGS?
Tak — wynik to podpisany PDF sformatowany zgodnie z oczekiwaniami BRCGS. Aktualizujemy go, gdy BRCGS zmienia standard.
Czy SFPA zaakceptuje ten wynik?
Ten sam plik PDF działa podczas inspekcji SFPA / FSAI / DAFM. Ślad audytu jest niezależny od platformy.
Jak szybko w praktyce oznacza „90 sekund”?
Testowane na zestawie danych klienta-założyciela (35 partii, 99 wysyłek, eksport na wiele rynków). Pełne przeszukanie łańcucha zajmuje poniżej 30 sekund; wygenerowanie pliku PDF dodaje kolejne 30–60 sekund.

Chcesz sprawdzić, czy Keystone sprawdzi się w Twoim zakładzie produkcyjnym?

20‑minutowa rozmowa wstępna. Bez prób sprzedaży. Pisemny zakres w ciągu 48 godzin, jeśli się dopasujemy; jeśli nie — skierujemy do bardziej odpowiedniego partnera.

Skontaktuj się z nami
Zgodność i zaufanie

Jak zabezpieczamy Twoje
dane i audyty.

Enterprise-grade controls as standard, encryption, MFA for every user, tenant isolation and tamper-evident audit trails, on EU cloud or your own servers. Privacy queries go to privacy@cloudvoro.com. Lista podprocesorów dostępna pod /legal/sub-processors. Pełna dokumentacja bezpieczeństwa dostępna pod /site/security.

Aktywny
Hostowane w UE/Irlandii lub lokalnie (on-premise)
Dane klientów przechowywane są w AWS Ireland (eu-west-1) i nigdy nie opuszczają UE. Lokalna instalacja (on‑premise) dostępna tam, gdzie wymaga tego polityka.
Aktywny
GDPR · wyznaczono kontakt ds. prywatności
Kierownik ds. ochrony danych wewnętrznie obsługuje wnioski o dostęp do danych. Właściciel jest członkiem ADPO Ireland.
Aktywny
MFA dla wszystkich użytkowników
Uwierzytelnianie wieloskładnikowe oparte na TOTP dla wszystkich ról, z ograniczeniem liczby prób, blokadą przy atakach brute‑force oraz ochroną reCAPTCHA w formularzach publicznych.
Aktywny
ISO 27001 · kontrole zgodne ze standardem
Kontrole bezpieczeństwa odwzorowane według załącznika A normy ISO/IEC 27001:2022: zarządzanie dostępem, szyfrowanie, logowanie, reagowanie na incydenty.
Aktywny
NIS2 · dowody potwierdzające
Tenant isolation, MFA and tamper-evident audit trails give customers in NIS2 scope direct supporting evidence for their obligations.
Aktywny
Szyfrowanie · w spoczynku i w tranzycie
TLS 1.3 podczas przesyłu, standardowe w branży symetryczne szyfry dla danych w spoczynku, klucze zarządzane przez KMS.