18-punktowa lista kontrolna gotowości do audytu z której korzystają irlandzcy producenci żywności, aby przejść inspekcje FSAI, BRCGS i SFPA.
Listę opracowaliśmy razem z zespołem QA naszego partnera założycielskiego przed ich ostatnim audytem BRCGS. Zdali bez ani jednej niezgodności. Pełna lista poniżej — przeczytaj ją tutaj lub pobierz PDF. Brak konieczności podawania e-maila; opcjonalny kurs e-mailowy jest faktycznie opcjonalny.
18 praktycznych kontroli obejmujących trasowalność, kontrolę jakości, dokumentację, wysyłkę i rejestr audytów
Skorelowana z klauzulami BRCGS (§3.9, §3.11, §4.7, §5.4)
Opracowane we współpracy z Cashel Farmhouse Cheesemakers przed ich ostatnim audytem
Bezpłatny PDF, bez konieczności podawania e-maila. Opcjonalny, 5‑częściowy kurs e-mailowy przygotowujący do audytu, jeśli chcesz.
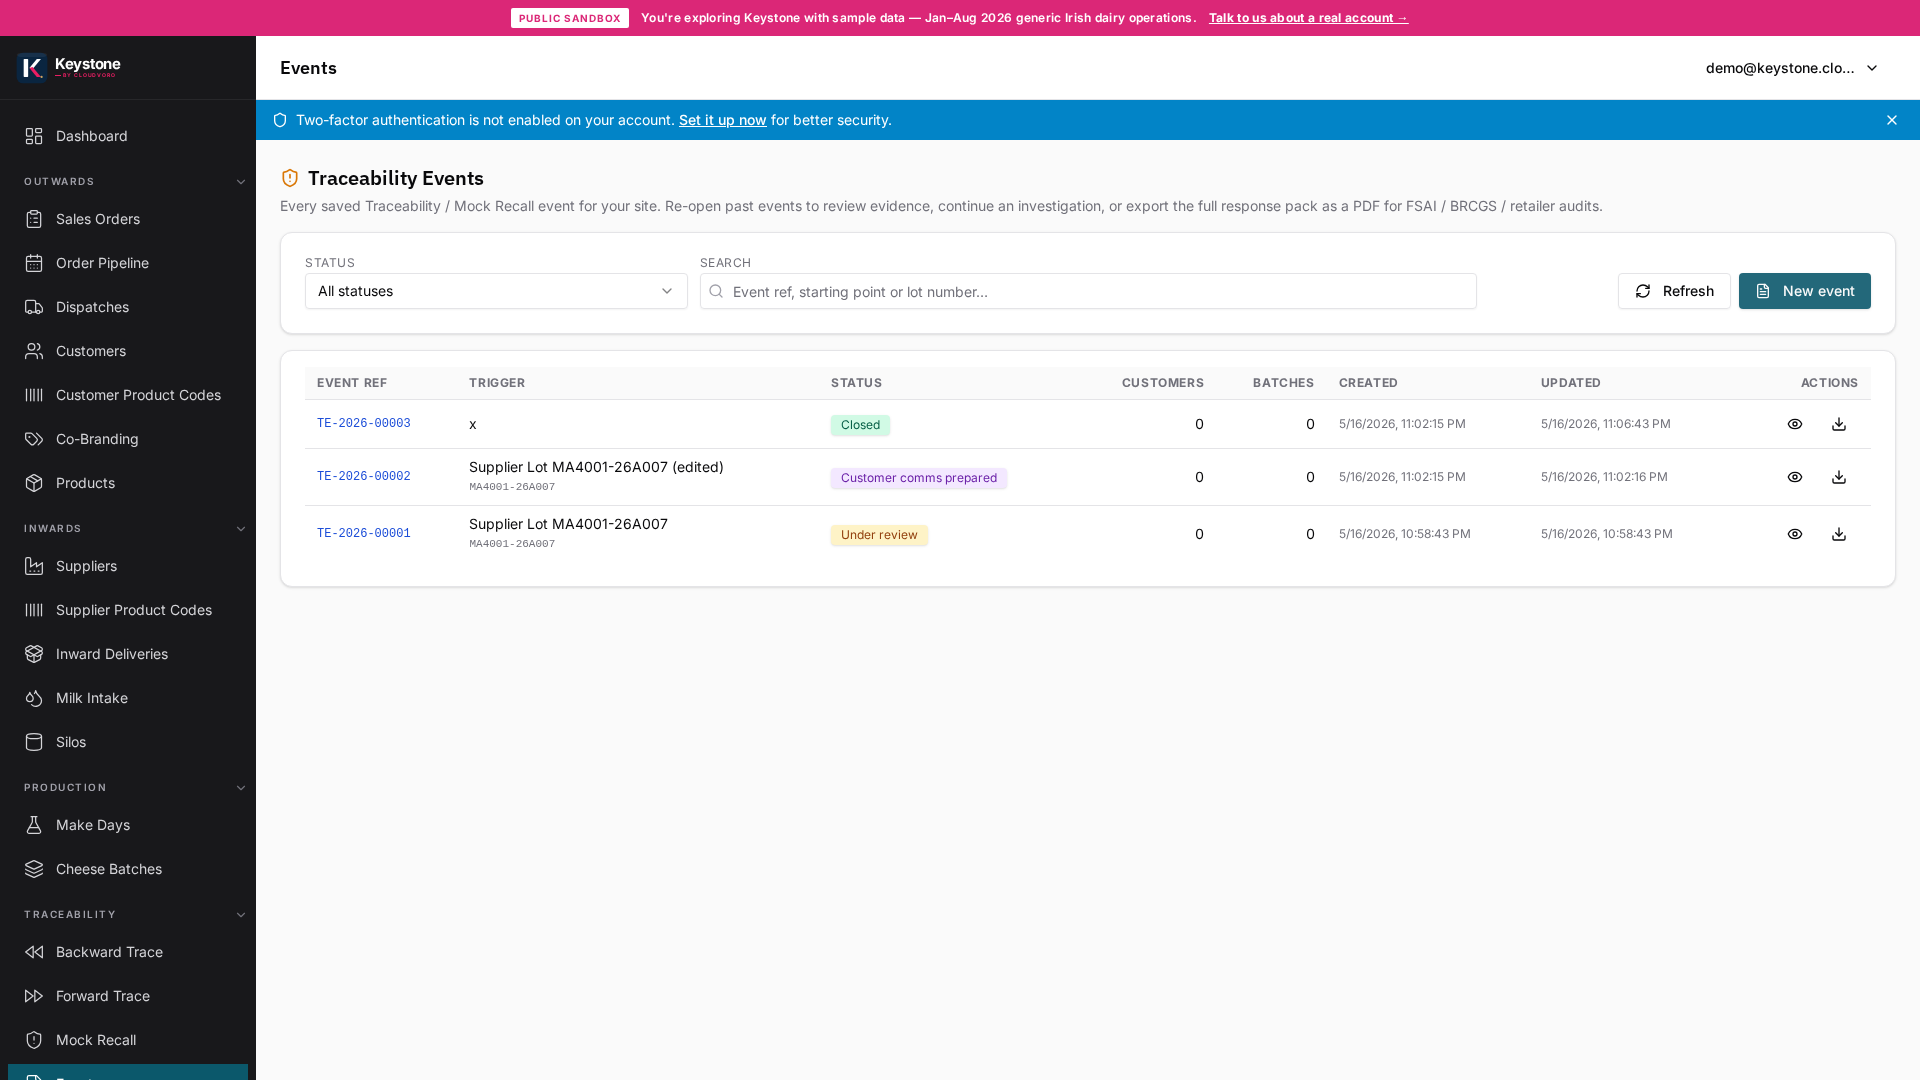
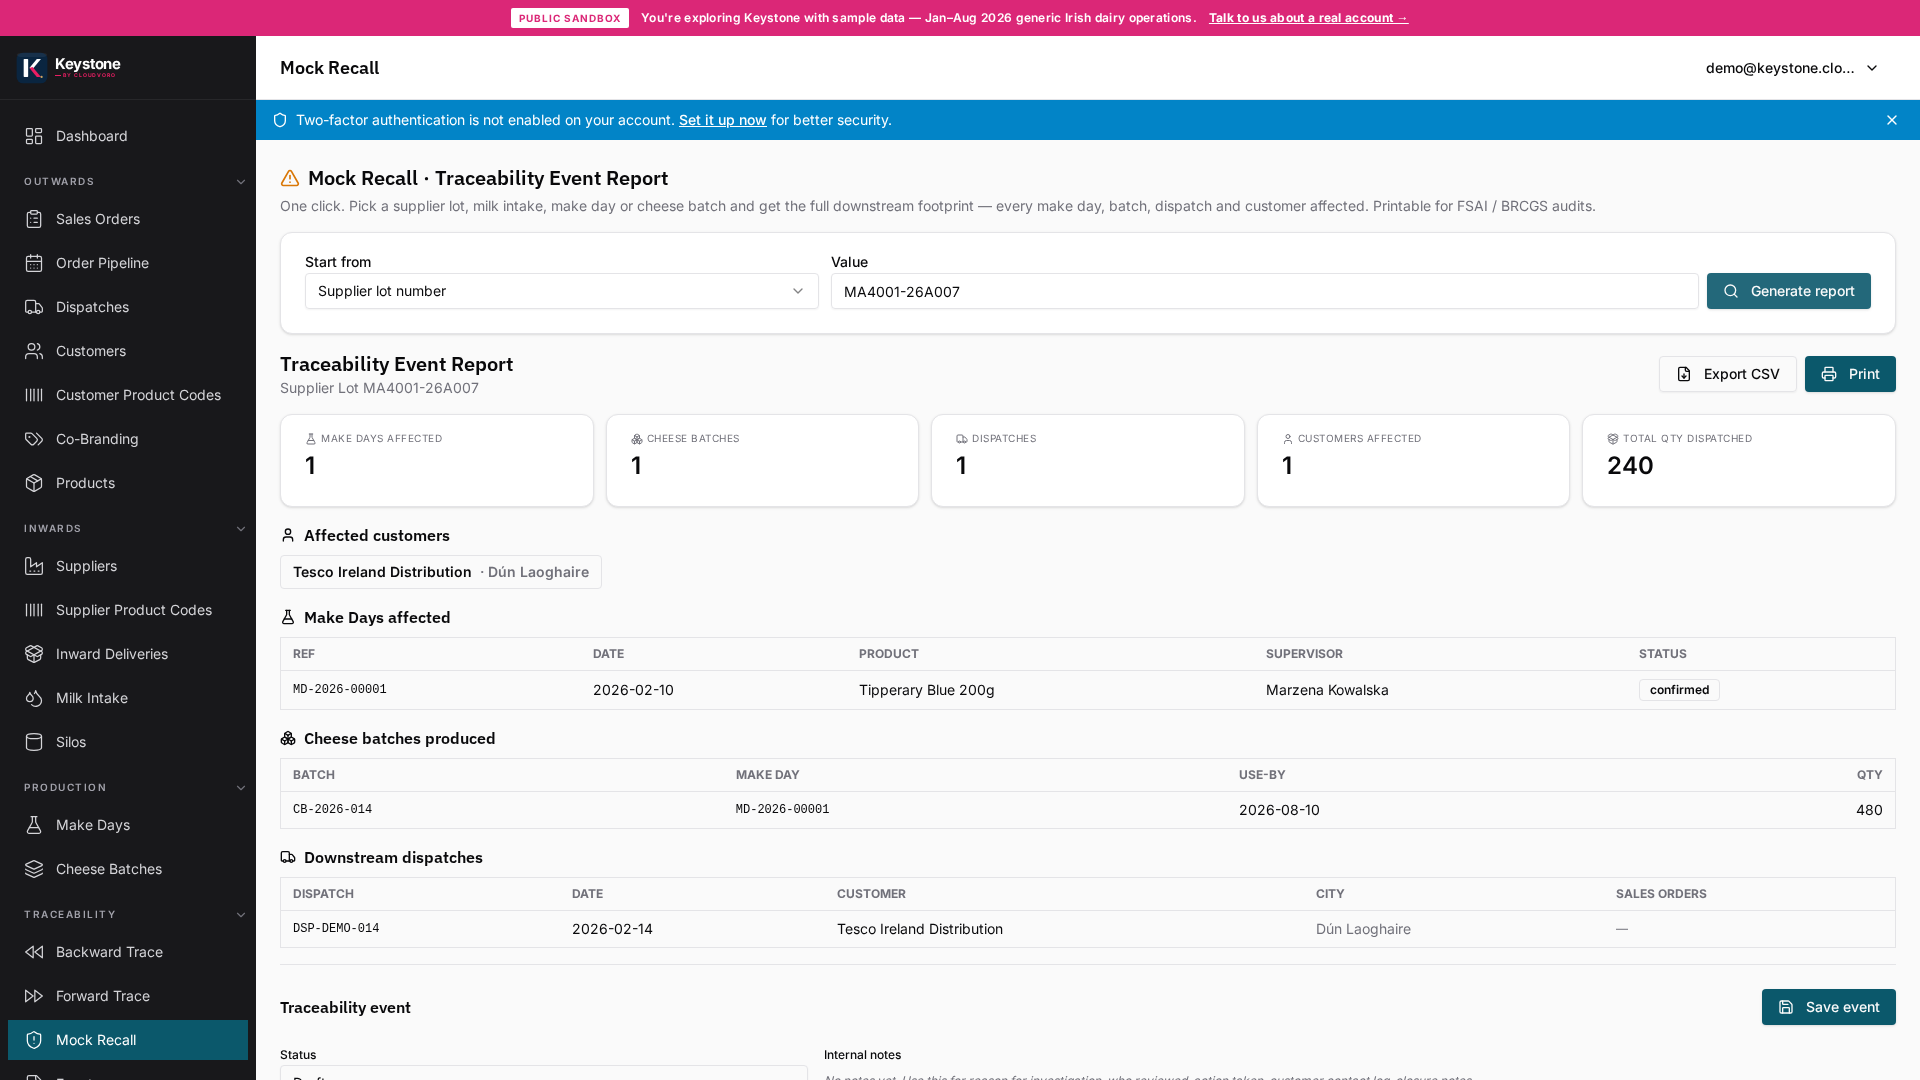
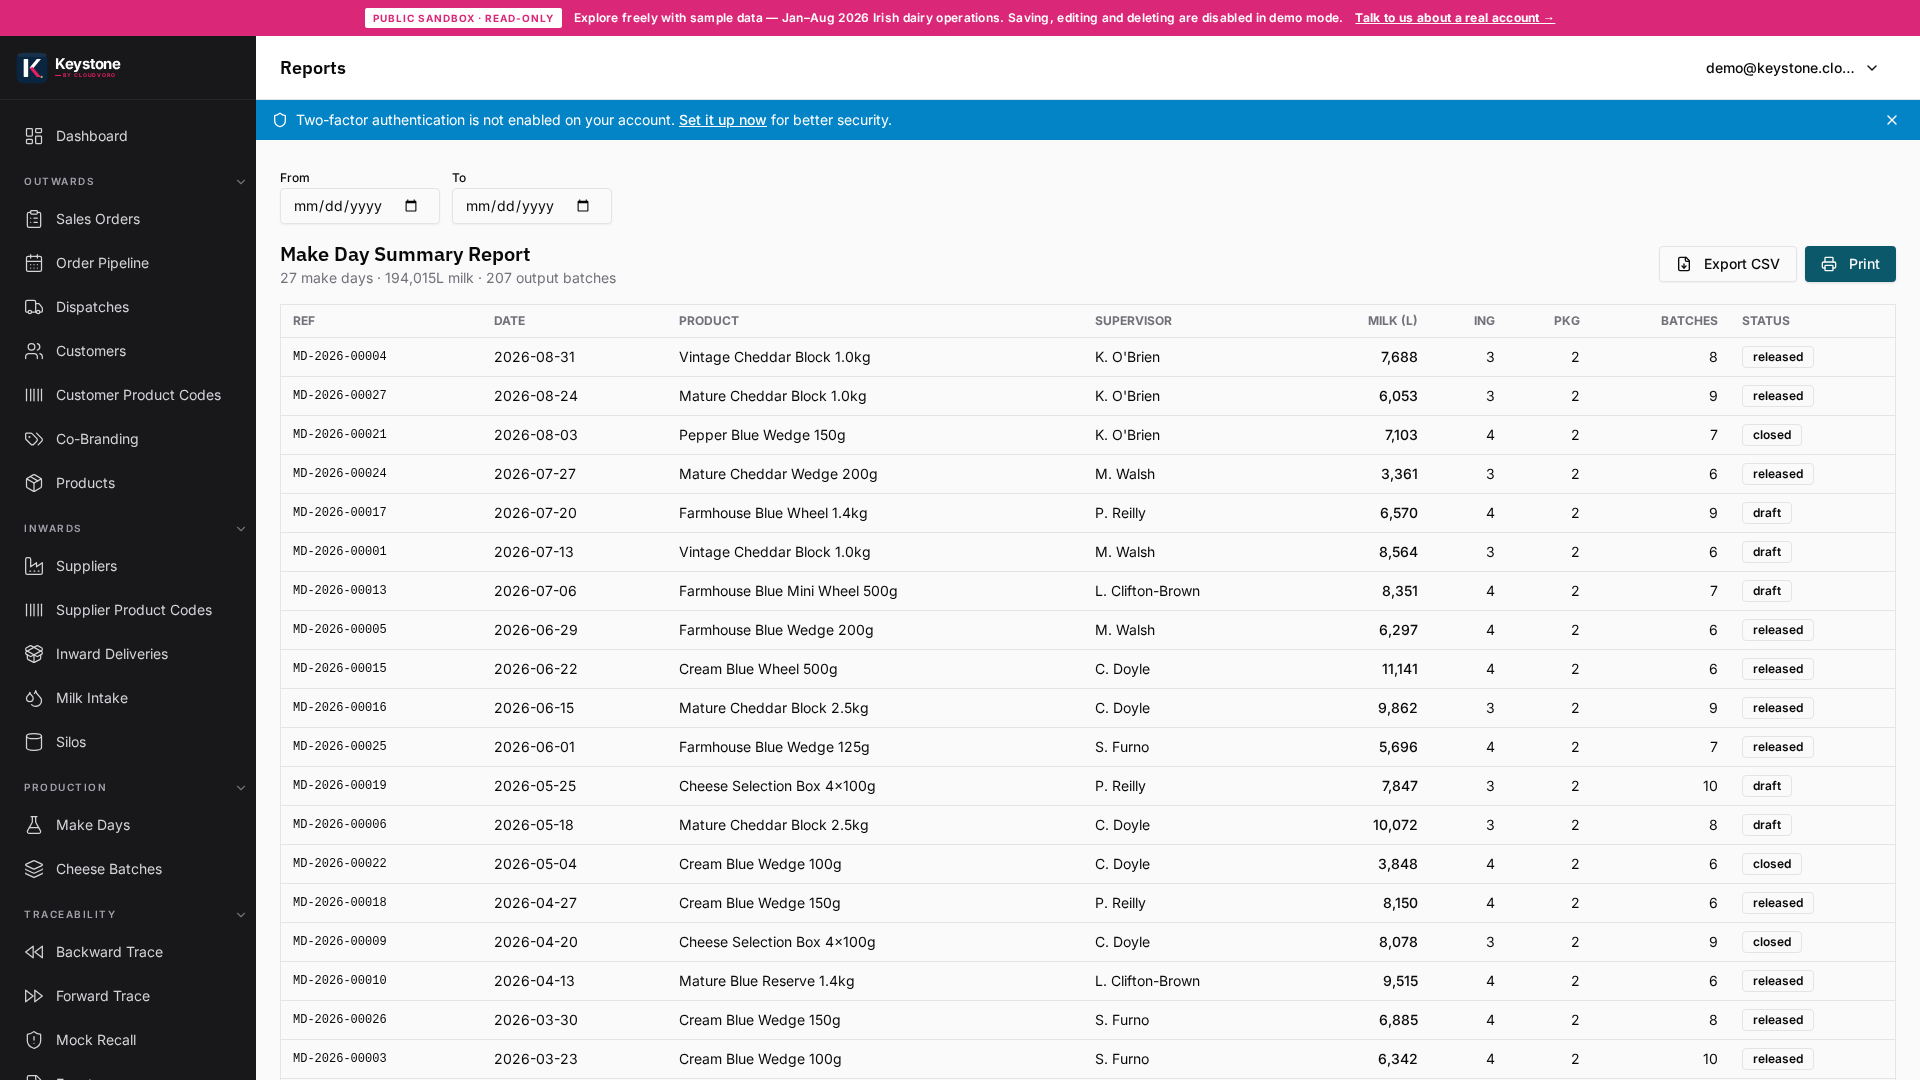
Every screenshot below is captured from the Public Sandbox demo tenant with sample Irish dairy data. No mockups, no client data, no NDAs.
The audit binder assembled itself. You just tell it what date range.One click. Every customer, every branch, every quantity, ready as a signed PDF.Reports built for QA managers and auditors, not for looking pretty in board meetings.
01 · Trasowalność
Śledowalność — 5 punktów kontrolnych.
Sekcja, na którą audytorzy poświęcają najwięcej czasu i w której przeprowadza się testy audytu pionowego.
01
Śledzenie wsteczne działa, z pomiarem czasu.BRCGS §3.9
Wybierz dowolną partię produktu gotowego z ostatnich 3 miesięcy. Czy potrafisz wymienić każdą partię surowca i opakowania w niej użytych, podać dostawcę, datę dostawy, kod partii dostawcy oraz dołączyć dokumenty? Zmierz czas. Cel: wyraźnie poniżej 4 godzin, wliczając bilans masy.
02
Śledzenie naprzód działa, z pomiarem czasu.BRCGS §3.9
Wybierz dowolną dostawę surowca. Czy potrafisz wymienić każdą partię, do której trafiła, i każdego klienta, który otrzymał te partie, wraz z ilościami na każdej linii wysyłki?
03
Dostawy od dostawców powiązane z zapisami przyjęć.BRCGS §3.5
Każde przyjęcie towaru zawiera kod partii dostawcy i odnośnik do COA lub innego dowodu zgodności, włącznie z dostawami opakowań.
04
Przeróbki i produkty pośrednie mają przypisaną identyfikację.BRCGS §3.9
Przeróbki, operacje silosowe, solanki i produkcja w toku mają własne numery partii łączące partie macierzyste i potomne, wraz z wagami. To tutaj bilanse masy najczęściej zawodzą.
05
Ćwiczenie procedury wycofania / test śledowalności zgodnie z harmonogramem.BRCGS §3.9.2 / §3.11.3
Co najmniej jeden udokumentowany test śledowalności i jeden test procedury wycofania w ciągu ostatnich 12 miesięcy, z zapisanymi czasami, bilansem masy i działaniami korygującymi.
02 · Dokumentacja QC
Dokumentacja QC — 4 punkty kontrolne.
06
Zapisy QC dla każdej partii kompletne.Reg. 852/2004 Art. 5
Kontrole CCP prowadzone są każdego dnia produkcji z częstotliwością określoną w planie HACCP, podpisane, z godziną, wykonywane przez osoby wpisane w macierz szkoleniową.
07
Deklaracje alergenów aktualne.FIC Reg. 1169/2011
Specyfikacje produktów i etykiety odpowiadają obowiązującym recepturom; zmiany dotyczące alergenów mają datowane aktualizacje specyfikacji i dowody zmiany etykiet.
08
Odstępstwa zawierają decyzje co do przeznaczenia produktu.
Każde odchylenie w monitoringu dokumentuje, co stało się z dotkniętym produktem, zidentyfikowanym numerem partii, a nie tylko co stało się z urządzeniem.
09
Okres przechowywania zapisów spełnia najsurowsze obowiązujące u Ciebie wymaganie
Zapisy dotyczące śledzenia i kontroli jakości dostępne przez 5 lat (lub zgodnie z najsurowszym wymaganiem klienta/sektora). Przetestuj: pobierz dzienniki CCP z zeszłego lutego w mniej niż 10 minut.
03 · Wysyłka i dowody dla klienta
Wysyłka i dowody dla klienta — 3 punkty kontrolne.
10
Dokumenty wysyłkowe zawierają kody partii dla każdej linii
Każda pozycja wysyłki wskazuje kod partii/lotu w formacie oczekiwanym przez klienta. Szablony sformatowane pod detalistę tam, gdzie wymagają tego umowy.
11
Mapowanie SKU klienta jest aktualizowanym dokumentem
Kody marek własnych są powiązane z produktami wewnętrznymi z datami obowiązywania i można je zweryfikować przez dowolną osobę, nie tylko przez twórcę arkusza kalkulacyjnego.
12
COA wydawane i archiwizowane dla każdej wysyłki
Tam, gdzie klienci wymagają COA, istnieje dowód, że właściwy COA był dołączony do odpowiedniej wysyłki i możesz odtworzyć dowolny z nich na żądanie.
04 · Dziennik audytu i kontrola zmian
Rejestr audytu i kontrola zmian — 3 punkty kontrolne.
13
Zapisy są przypisywalne i chronione
Who recorded what, when, and history cannot be silently edited. For paper: indelible ink, single-line corrections, initials. For systems: tamper-evident audit trail.
14
Dostęp oparty na rolach
Osoby mogą modyfikować tylko zapisy przypisane do ich roli; pracownicy odchodzący są usuwani. Wspólne konto dla całego zakładu niweczy możliwość przypisywania autorstwa.
15
Zmiany specyfikacji i receptur są wersjonowaneBRCGS / IFS Food traceability
Historyczne partie rozliczane są według specyfikacji obowiązującej w dniu ich wytworzenia — to kluczowe przy reklamacjach i zapytaniach dotyczących marek własnych po zmianie specyfikacji.
05 · Wycofanie i wstrzymanie
Postępowanie przy wycofaniu produktu — 3 punkty kontrolne.
16
Udokumentowana procedura wycofania z przypisanymi osobamiBRCGS §3.11 / EU food safety regulations Art. 19
Kto podejmuje decyzję, kto kontaktuje się z FSAI, kto informuje klientów, kto rozmawia z prasą — osoby wskazane imiennie wraz z zastępcami, listy kontaktowe aktualne w ciągu ostatnich 12 miesięcy.
17
Przestrzegana częstotliwość ćwiczeń
Procedura wycofania testowana co najmniej raz w roku (dwa razy w roku, jeśli wymagają tego umowy na towary pod marką własną), z pisemnymi raportami z ćwiczeń.
18
Pakiet dowodowy możliwy do odtworzenia
Dla każdej partii możesz wygenerować kompletny łańcuch: dostawców, partie, klientów i ilości — w formie dokumentu, który organ kontrolny mógłby zabrać ze sobą. To jest rezultat, do którego zmierza cała lista kontrolna.
Jak z tego korzystać
Wydrukuj. Oznacz na zielono, żółto, czerwono. Śpij spokojniej.
Przejdź przez listę dwa tygodnie przed rozpoczęciem okna audytu. Oznacz elementy na zielono, żółto i czerwono. Pozycje żółte to zazwyczaj obszary, w których pomaga Keystone; pozycje czerwone wymagają decyzji zanim audytor wejdzie. Jeśli chcesz darmową godzinę na rozmowę, aby omówić elementy czerwone, napisz do nas — bez limitów, bez prowizji.
Bezpłatny 5-częściowy kurs e-mailowy
Przygotuj się do audytu w pięciu krótkich e-mailach.
18‑punktowa lista kontrolna w PDF, 30‑sekundowy test śledzalności, na co audytorzy BRCGS faktycznie zwracają uwagę i jak Cashel Blue przygotował się do audytu — jedna wiadomość co kilka dni. Brak spamu, wypisanie jednym kliknięciem.
Zgodne z RODO: przechowujemy twój e-mail wyłącznie na potrzeby tego kursu. Link do rezygnacji w każdej wiadomości.
Czy lista kontrolna jest zatwierdzona przez BRCGS?
Żaden organ certyfikujący nie „zatwierdza" list kontrolnych sporządzonych przez strony trzecie. To jest dokument roboczy, którego użył nasz partner założyciel przed pomyślnym audytem BRCGS. Traktuj go jako wskazówkę, a nie jako zastępstwo dla samego standardu BRCGS.
Czy wyślecie mi materiały marketingowe e-mailem?
Tylko jeśli się zapiszesz. Lista kontrolna jest otwarta — pełny tekst znajduje się na tej stronie, a PDF można pobrać bez podawania adresu e-mail. Dodatkowo oferujemy opcjonalny, pięcioczęściowy kurs mailowy przygotowujący do audytu; każdy e-mail zawiera jednoklikowe wypisanie.
Czy mogę udostępnić ją mojemu zespołowi?
Tak — o to właśnie chodzi. Dołącz w kopii swojego Kierownika ds. Jakości.
Czy oferujecie doradztwo w przygotowaniu do audytu?
Nie sprzedajemy przygotowania do audytu jako usługi. Oferujemy jedną darmową godzinę coachingu przygotowawczego dla każdego potencjalnego klienta podczas rozmowy wstępnej.
Chcesz sprawdzić, czy Keystone sprawdzi się w Twoim zakładzie produkcyjnym?
20‑minutowa rozmowa wstępna. Bez prób sprzedaży. Pisemny zakres w ciągu 48 godzin, jeśli się dopasujemy; jeśli nie — skierujemy do bardziej odpowiedniego partnera.
Enterprise-grade controls as standard, encryption, MFA for every user, tenant isolation and tamper-evident audit trails, on EU cloud or your own servers. Privacy queries go to privacy@cloudvoro.com. Lista podprocesorów dostępna pod /legal/sub-processors. Pełna dokumentacja bezpieczeństwa dostępna pod /site/security.
Aktywny
Hostowane w UE/Irlandii lub lokalnie (on-premise)
Dane klientów przechowywane są w AWS Ireland (eu-west-1) i nigdy nie opuszczają UE. Lokalna instalacja (on‑premise) dostępna tam, gdzie wymaga tego polityka.
Aktywny
GDPR · wyznaczono kontakt ds. prywatności
Kierownik ds. ochrony danych wewnętrznie obsługuje wnioski o dostęp do danych. Właściciel jest członkiem ADPO Ireland.
Aktywny
MFA dla wszystkich użytkowników
Uwierzytelnianie wieloskładnikowe oparte na TOTP dla wszystkich ról, z ograniczeniem liczby prób, blokadą przy atakach brute‑force oraz ochroną reCAPTCHA w formularzach publicznych.
Aktywny
ISO 27001 · kontrole zgodne ze standardem
Kontrole bezpieczeństwa odwzorowane według załącznika A normy ISO/IEC 27001:2022: zarządzanie dostępem, szyfrowanie, logowanie, reagowanie na incydenty.
Aktywny
NIS2 · dowody potwierdzające
Tenant isolation, MFA and tamper-evident audit trails give customers in NIS2 scope direct supporting evidence for their obligations.
Aktywny
Szyfrowanie · w spoczynku i w tranzycie
TLS 1.3 podczas przesyłu, standardowe w branży symetryczne szyfry dla danych w spoczynku, klucze zarządzane przez KMS.